Alert CERT
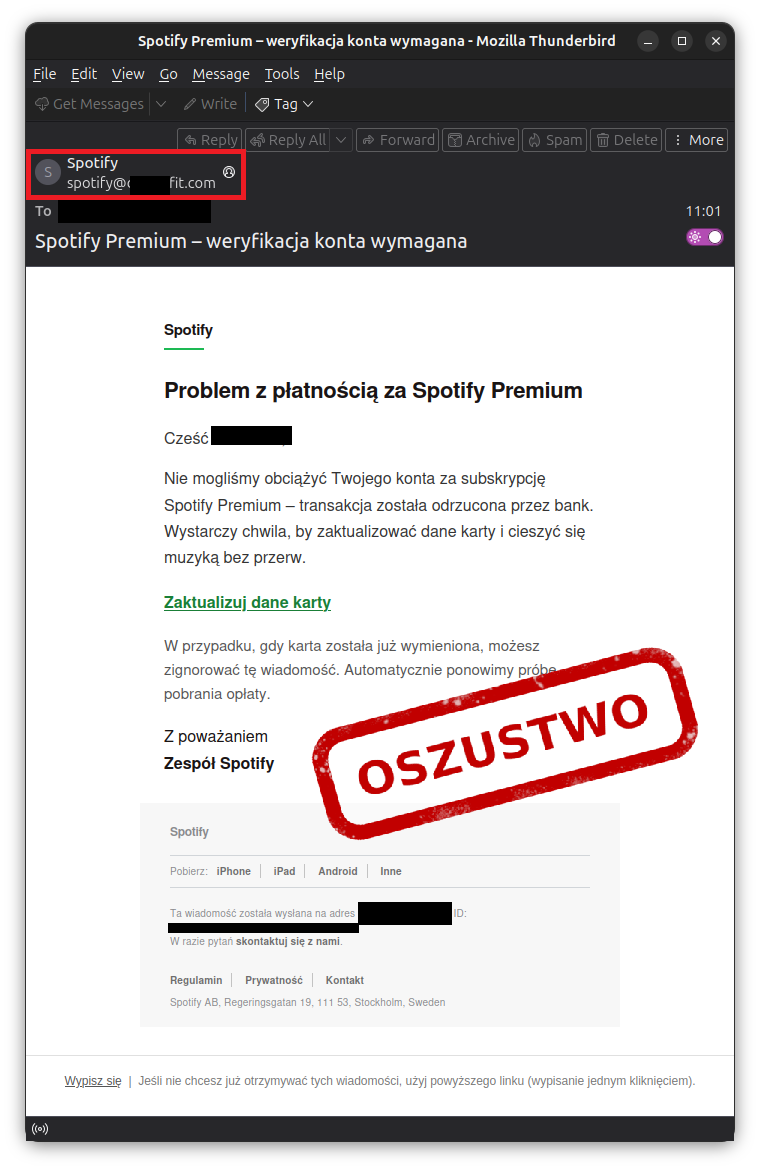
Phishing podszywający się pod Spotify wyłudza dane kart i logowania
CERT Polska ostrzega przed kampanią phishingową, w której przestępcy podszywają się pod Spotify i próbują skłonić do podania danych karty oraz logowania. Wiadomości trafiają do osób korzystających z subskrypcji i wykorzystują presję czasu oraz obawę przed utratą dostępu do usługi.
Przestępcy wysyłają wiadomości e-mail, które mają wyglądać jak informacja o problemie z opłatą za Spotify Premium. W treści pojawia się sugestia, że bank odrzucił płatność, więc trzeba szybko zaktualizować dane karty, aby nie stracić dostępu do usługi.
To klasyczny phishing: celem nie jest rozwiązanie żadnego problemu z subskrypcją, tylko przejęcie danych potrzebnych do logowania i danych płatniczych. Po wejściu w link użytkownik trafia na fałszywą stronę przygotowaną po to, by zebrać wpisane tam informacje.
Najbardziej podejrzane są wiadomości, które wywierają presję czasu i sugerują natychmiastowe działanie. Jeśli e-mail straszy przerwą w dostępie do usługi albo każe szybko potwierdzić kartę, warto zachować ostrożność.
Zwróć uwagę na pełny adres nadawcy, a nie tylko na nazwę wyświetlaną w skrzynce. Fałszywe wiadomości często wyglądają wiarygodnie na pierwszy rzut oka, ale po dokładniejszym sprawdzeniu widać nietypowy adres, błędy w treści albo odsyłacz prowadzący poza oficjalną domenę.
Sygnałem ostrzegawczym jest też prośba o podanie danych karty na stronie, do której trafiłeś z wiadomości. W przypadku legalnej usługi lepiej samodzielnie wejść do aplikacji lub panelu konta niż klikać w link z maila.
W kilkuosobowej firmie taki atak może uderzyć nie tylko w prywatne konto pracownika, ale też w bezpieczeństwo innych usług, jeśli ktoś używa podobnych haseł w różnych miejscach. Jeden pochopny klik może skończyć się przejęciem skrzynki pocztowej, dostępem do konta płatniczego albo kolejnymi próbami oszustwa wymierzonymi już w firmę.
W urzędzie gminy, szkole czy GOPS-ie skutki bywają szersze, bo pracownicy korzystają z poczty i systemów służbowych na co dzień. Jeśli ktoś da się nabrać na fałszywą płatność, może nieświadomie ujawnić dane, które później posłużą do dalszych prób wyłudzeń. Dlatego nawet wiadomość wyglądająca na prywatną warto traktować poważnie, jeśli trafia na służbową skrzynkę lub urządzenie używane do pracy.
Przy ograniczonym budżecie najważniejsze jest proste ograniczenie ryzyka: uczyć pracowników sprawdzania nadawcy, nieklikania w linki z niespodziewanych wiadomości i weryfikowania statusu usług bezpośrednio w oficjalnej aplikacji. To niewielki koszt organizacyjny, a potrafi zatrzymać cały łańcuch zdarzeń.
Jeśli dostaniesz podobny e-mail, nie otwieraj linku i nie wpisuj żadnych danych na stronie, do której prowadzi. Zamiast tego samodzielnie uruchom oficjalną aplikację lub wejdź na konto przez znany adres i sprawdź, czy rzeczywiście występuje problem z płatnością.
Warto też dokładnie przejrzeć adres nadawcy i zgłosić podejrzaną wiadomość w organizacji, jeśli trafiła na służbową skrzynkę. Dzięki temu inni użytkownicy mogą zostać ostrzeżeni, zanim ktoś kliknie w podobny link.
Jeżeli dane zostały już wpisane na fałszywej stronie, trzeba potraktować sprawę jak incydent bezpieczeństwa: zmienić hasło, sprawdzić aktywność konta i monitorować, czy nie pojawiają się nieautoryzowane płatności lub logowania.
Artykuł powstał na podstawie komunikatu CERT Polska: 🎵 Oszuści wykorzystują wizerunek Spotify do wyłudzania danych.
Grafika: CERT Polska, CC BY-SA 4.0
Zespół CompCenter pomoże Ci w Chełmie i okolicach - szybko i bez żargonu.
Skontaktuj się - 509 503 999