Alert CERT
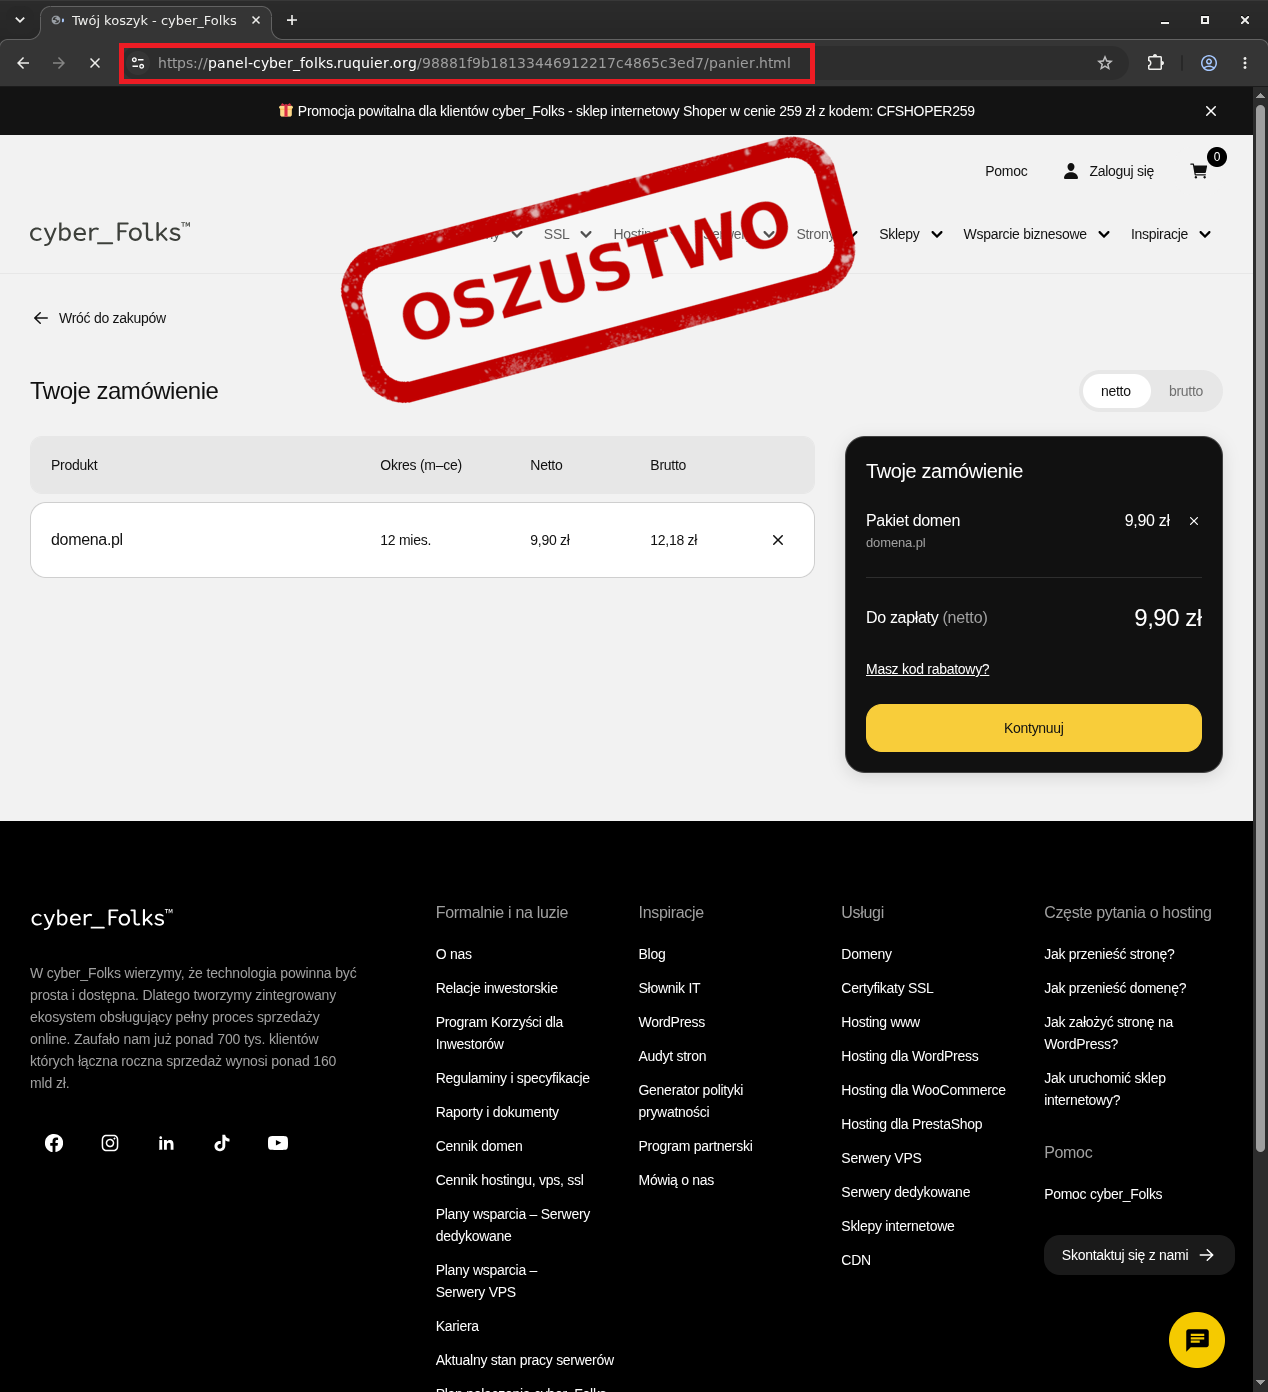
Fałszywe alerty od dostawców hostingu wyłudzają loginy i dane kart
CERT Polska ostrzega przed kampanią phishingową, w której przestępcy podszywają się pod dostawców hostingu. Ofiary dostają wiadomości o rzekomym problemie z usługą i groźbie zawieszenia strony, a następnie trafiają na fałszywą stronę logowania.
Schemat jest prosty: odbiorca dostaje e-mail, który ma wyglądać jak pilny komunikat od firmy hostingowej. Treść ma skłonić do szybkiego kliknięcia w link i zalogowania się na podstawionej stronie.
Po wpisaniu danych logowania oszuści przechwytują dostęp do konta. Na kolejnym etapie proszą jeszcze o dane karty płatniczej, co daje im możliwość nie tylko przejęcia panelu, ale też uzyskania pieniędzy i wykorzystania zebranych informacji w następnych oszustwach.
Atak jest szczególnie groźny dla osób i firm, które korzystają z hostingu do utrzymania strony internetowej, poczty lub panelu klienta. Dotyczy to zarówno małych firm, jak i urzędów gmin, szkół czy GOPS-ów, gdzie dostęp do usług internetowych bywa obsługiwany przez jedną lub dwie osoby.
W takich organizacjach przejęcie konta hostingowego może oznaczać utratę dostępu do strony, poczty lub ustawień domeny. W praktyce może to zatrzymać kontakt z klientami, mieszkańcami albo pracownikami i wymusić pilne działania w najmniej wygodnym momencie.
Najpierw sprawdź nadawcę i adres strony, do której prowadzi link. Oszuści często używają domen podobnych do prawdziwych albo takich, które różnią się jednym znakiem, końcówką lub kolejnością słów.
Podejrzane są też wiadomości budujące presję czasu: groźba natychmiastowego zawieszenia usługi, pilnej weryfikacji albo konieczności szybkiego potwierdzenia danych. Taki nacisk ma ograniczyć czas na spokojne sprawdzenie informacji.
Jeśli komunikat dotyczy problemu z usługą, nie korzystaj z linku z wiadomości. Wejdź do panelu klienta samodzielnie, wpisując adres serwisu ręcznie w przeglądarce.
W małej firmie taki incydent może zatrzymać stronę internetową, pocztę służbową albo dostęp do usług, które są potrzebne do codziennej pracy. Jeśli konto przejmie osoba trzecia, trzeba liczyć się z utratą czasu na odzyskiwanie dostępu, sprawdzanie ustawień i wyjaśnianie sytuacji klientom.
W urzędzie lub jednostce publicznej skutki bywają szersze: problem z witryną może utrudnić kontakt z mieszkańcami, a przejęta skrzynka pocztowa może posłużyć do dalszych prób oszustwa. Przy ograniczonym budżecie najlepiej zacząć od prostych zasad: osobnej weryfikacji komunikatów, ograniczenia liczby osób z dostępem administracyjnym i szybkiego zgłaszania podejrzanych wiadomości.
Jeśli wiadomość wygląda podejrzanie, nie klikaj w link i nie podawaj żadnych danych. Zgłoś ją jako próbę oszustwa i sprawdź stan usług bezpośrednio u dostawcy.
Gdy ktoś już wpisał login lub dane karty na fałszywej stronie, trzeba jak najszybciej zmienić hasło, sprawdzić aktywność konta i skontaktować się z dostawcą usług oraz bankiem. Warto też przejrzeć, czy nie doszło do zmian w ustawieniach konta lub przekierowań.
Podejrzane wiadomości i strony można zgłaszać do CERT Polska przez incydent.cert.pl albo w aplikacji mObywatel w usłudze „Bezpiecznie w sieci”.
Artykuł powstał na podstawie komunikatu CERT Polska: 🚨 Fałszywe alerty od dostawców hostingu.
Grafika: CERT Polska, CC BY-SA 4.0
Zespół CompCenter pomoże Ci w Chełmie i okolicach - szybko i bez żargonu.
Skontaktuj się - 509 503 999